Warning: Gitlab arbitrary file access [cert.be]
Source: Read More Cert.be advisories

Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Source: Read More Cert.be advisories
Sårbarheden CVE-2023-20864 (CVE – CVE-2023-20864 (mitre.org)) er en deserialiseringssvaghed, der blev rettet i april. Sårbarheden gør det muligt for uautoriserede angribere at foretage RCE (Remote Code Execution) på ikke-patchede systemer. REC gør det muligt at køre vilkårlig kode som root og kræver ikke brugerinteraktion. Sprog Dansk Keywords: Udnyttede sårbarheder VMware Aria Operations RCE-fejl Læs mere … Read more
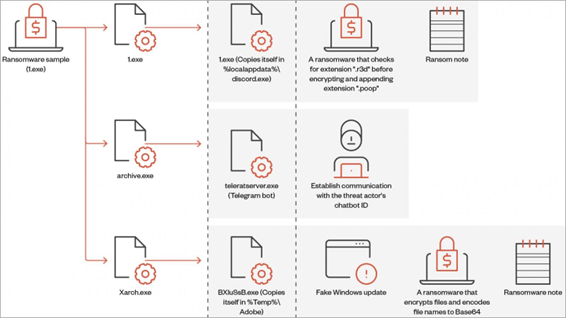
Trend Micro je objavio tehničko izvješće o novom ransomwareu nazvanom ‘Big Head’, čije je ranije inačice istraživao i Fortinet. Tvrde da sve tri inačice potječu od istog aktera koji prilagođava pristup napada. Za vrijeme kriptiranja podataka korisniku na prikazuje lažni proces ažuriranja Windowsa. Big Head je .NET binarna datoteka koja instalira tri kriptirane datoteke na … Read more
I relation til phishing og social engineering metoder der anvendes i denne kampagne, udgiver hackerne sig for at være atomeksperter fra USA og henvender sig til ofre med et tilbud om, at gennemgå et udkast om udenrigspolitiske emner. I mange tilfælde indsætter angriberne andre personer i koorespondancen for at give karakter af legitimitet og etablere … Read more
Google har her i juli udsendt sikkerhedsopdateringer til Android, der retter 46 sårbarheder, hvoraf tre er udnyttet in-the-wild. Det skriver Bleeping Computer og Security Week m.fl. på baggrund af en sikkerhedsbulletin fra Google. Sprog Dansk Keywords: sårbarheder opdateringer Læs mere om Google patcher udnyttede sårbarheder i Android Source: Read More Nyheder fra DKCERT
DKCERT søger en cyber- og informationssikkerhedsspecialist til sit sikkerhedsteam. Stillingen rummer store mulighed for kompetenceudvikling og opbygning af netværk blandt ligesindede i Danmark og internationalt. Sprog Dansk Keywords: DKCERT DTU Læs mere om Jobopslag: DKCERT søger sikkerhedsspecialist Source: Read More Nyheder fra DKCERT
Hvordan får du en uagtsom medarbejder med ind i din risikovurdering? Hvad skal den nye decentrale enhed for cyber- og informationssikkerhed i Uddannelses- og forskningsstyrelsen lave? Vil du høre truslerne, imødegåelse af DDoS-angreb, ISO27001 og ISO27005? Der er nok af relevante emner for sikkerhedsmedarbejderen, CISO’en og alle andre med interesse i sikkerhedsarbejdet på årets DeiC-konference, … Read more
‘Ultimate Member’ je dodatak koji omogućuje registraciju i upravljanje zajednicama na WordPress stranicama. Kritična ranjivost (CVE-2023-3460) ‘Ultimate Member’ WordPress dodatka dobila je ocjenu 9.8. Ranjive su sve verzije dodatka koji broji više od 200 000 aktivnih instalacija. Iskorištavanjem ove ranjivosti, napadač može registrirati nove admin račune. Ranjivost su pokušali otkloniti veće nekoliko puta, ali još … Read more
Det er tilsyneladende et supply chain-angreb, der er årsagen til, at verdens største chipproducent, TSMC, har været at finde på ransomware-gruppen LockBits lækagested og angiveligt er blevet afkrævet en løsesum på 70 millioner dollar. Det skriver Infosecurity Magazine. Dagen før at TSMCs navn dukkede op på lækagestedet, begyndte en trusselsaktør kendt som Bassterlord, som er … Read more
Trusselaktører er i gang med at udnytte en kritisk WordPress 0-dagssårbarhed i et plugin. Denne gang er en sårbarhed i det såkaldte Ultimate Member-plugin, som kan anvendes til at oprette administratorkonti. De kan så bruges til at tage fuld kontrol over webstederne. Fejlen har id’et CVE-2023-3460 og en CVSS-score på 9,8. Sprog Dansk Keywords: WordPress … Read more
Lockbit hævder at have hacket verdens største producent af chips. Det skriver Infosecurity Magazine efter at have fået oplyst, at navnet på Taiwan Semiconductor Manufacturing Company (TSMC) er offentliggjort på Lockbits lækageside i sidste uge. Sprog Dansk Keywords: afpresning ransomware Læs mere om Rygte: Kræver 70 mio i løsesum Source: Read More Nyheder fra … Read more
MITRE har publiceret dette års liste over de 25 mest farlige sårbarheder, der har plaget software i løbet af de foregående to år. Der skriver Bleeping Computer. Listen er lavet ud fra en analyse af 43.996 CVE-numre, som er udstillet i 2021 og 2022 på National Vulnerability Database med fokus på antallet af sårbarhedstyper, der … Read more
Antallet af organisationer, der er berørt af Clop-gruppens angreb mod brugere af MOVEit-filoverførselssoftware, fortsætter med at vokse. Det skriver Data Breach Today. Sprog Dansk Keywords: datalækage eksfiltrering MOVEit Læs mere om MOVEit-angreb ramt over 130 Source: Read More Nyheder fra DKCERT
Lançado novo material da Cartilha de Segurança para Internet: Fascículo Trabalho Remoto https://cartilha.cert.br/fasciculos/#trabalho-remoto
Lançado novo material da Cartilha de Segurança para Internet: Fascículo Trabalho Remoto https://cartilha.cert.br/fasciculos/#trabalho-remoto
Lançado novo material da Cartilha de Segurança para Internet: Fascículo Trabalho Remoto https://cartilha.cert.br/fasciculos/#trabalho-remoto
Lançado novo material da Cartilha de Segurança para Internet: Fascículo Trabalho Remoto https://cartilha.cert.br/fasciculos/#trabalho-remoto
Inženjer za računalnu sigurnost u Nacionalnom CERT-u (F. Omazić) je prilikom testiranja popularne platforme za sigurne komunikacije “Mattermost” otkrio ranjivost nultog dana (zero-day vulnerability). S obzirom na to da se radilo o lokalnoj instanci Mattermost poslužitelja, kao PoC (Proof of concept) izrađena je i zero-day exploit skripta, to jest skripta koja iskorištava pronađenu ranjivost. Prema … Read more
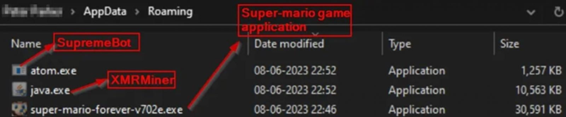
Skrivanje zlonamjernog kôda unutar legitimnih programa popularna je taktika kriminalnih aktera. Tako su hakeri odlučili sakriti zlonamjerni kôd za rudarenje kripto valuta unutar instalacijskog paketa popularne video igre Super Mario 3: Mario Forever. Ova besplatna verzija računalne igre preuzeta je više od milijun puta. Pobudila je nostalgiju među igračima jer je zadržala mehaniku starije verzije, … Read more
Fortinet je jučer izdao sigurnosne zakrpe za kritičnu ranjivost (CVE-2023-27997) koja pogađa FortiOS i FortiProxy SSL-VPN. Ranjivost potencijalno omogućuje udaljenom napadaču izvršavanje proizvoljnog programskog koda. Nacionalni CERT preporučuje instalaciju sigurnosnih zakrpa ovisno o trenutnoj verziji koja se koristi. Više o samoj ranjivosti kao i ranjivim verzijama FortOS-a i FortiProxy-a možete pronaći na: https://www.fortiguard.com/psirt/FG-IR-23-097 https://nvd.nist.gov/vuln/detail/CVE-2023-27997 https://www.bleepingcomputer.com/news/security/fortinet-fixes-critical-rce-flaw-in-fortigate-ssl-vpn-devices-patch-now/ … Read more
Kategorije: EXP Brojni preglednici imaju funkcionalnost pohrane lozinki te sinkronizacije lozinki između različitih uređaja istog korisnika. Iako ta funkcionalnost poboljšava korisničko iskustvo, povećava i rizik od nekih napada. Osobito su opasni scenariji u kojima zaposlenik u pregledniku svog osobnog računala pohranjuje lozinke za pristup poslovnim resursima (npr. lozinku za poslovni mail).U ovom dokumentu su opisane … Read more

Nacionalni CERT je zaprimio veći broj prijava pokušaja prijevare putem e-pošte. U ovoj vrsti napada, napadač pokušava izazvati strah kod potencijalne žrtve i ostvariti komunikaciju. U nastavku komunikacije žrtvu se traži uplata novca ili kriptovaluta. From: 023001299 Subject: Hitno – odgovorite odmah Tekst poruke: Hakirali smo vašu adresu e-pošte, telefon i elektroniku. A zatim postavio … Read more

Republika Hrvatska i Sjedinjene Američke Države potpisale su Memorandum koji će osigurati kvalitetniju suradnju i razmjenu informacija u području transnacionalnog kibernetičkog kriminala. U okviru Međunarodne konferencije o borbi protiv kibernetičkog kriminala koja se u održala u Šibeniku 22. i 23. svibnja 2023. godine, Ministarstvo pravosuđa i uprave, Državno odvjetništvo Republike Hrvatske i Veleposlanstvo Sjedinjenih Američkih … Read more
Ranjivosti su pronađene u Safari pregledniku, točnije u njegovom WebKit pogonu (engl. engine). Zakrpane ranjivosti: CVE-2023-32409, CVE-2023-28204 i CVE-2023-32373. BleepingComputer piše kako je od početka godine, Apple zakrpao čak šest 0-day ranjivosti. Iskorištavanje ovih ranjivosti napadaču omogućuje pristup osjetljivim informacijama i potencijalno izvršavanje zlonamjernog kôda na žrtvinom uređaju. Lista uređaja na koje se odnose ove … Read more
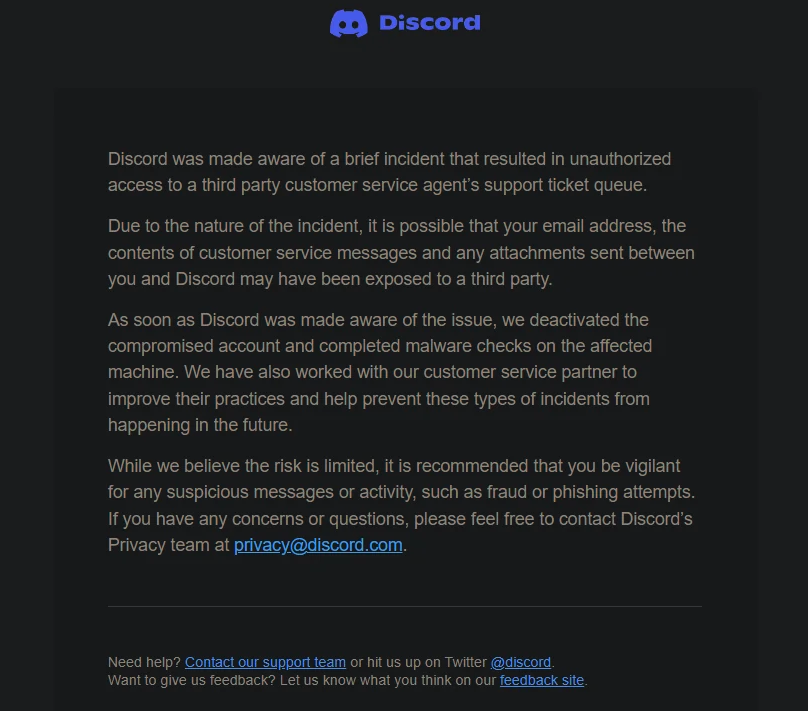
Discord, popularna društvena mreža za dopisivanje i obavljanje poziva, obavijestila je korisnike o povredi podataka nakon kompromitacije računa treće strane. Obavijest Discorda (izvor: bleepingcomputer.com) Kompromitirani su podaci ticket sustava korisničke podrške. Među njima se nalaze adrese elektroničke pošte, poruke koje su korisnici razmijenili s korisničkom podrškom i dostavljeni privici. Kompromitirani račun je odmah deaktiviran, a … Read more
Lançado novo material da Cartilha de Segurança para Internet: Fascículo Banco via Internet https://cartilha.cert.br/fasciculos/#banco-via-internet Source: Read More Novidades do CERT.br
O 11º Fórum de CSIRTs e os eventos em conjunto ocorrerão de 31 de julho a 02 de agosto de 2023. Estão abertas as chamadas de palestras para os seguintes eventos: 11º Fórum de CSIRTs 4º Workshop MISP Mais informações em: https://forum.cert.br/ Source: Read More Novidades do CERT.br
Está no ar um novo portal do CERT.br: Estatísticas Mantidas pelo CERT.br https://stats.cert.br/ Neste portal estão disponíveis diversas estatísticas relacionadas com incidentes de segurança na Internet, sistemas mal configurados passíveis de serem abusados, ataques vistos em sensores (honeypots) e reclamações de spam. As estatísticas são atualizadas mensalmente. Para ser avisado sempre que uma categoria for … Read more
Estão abertas as inscrições para as turmas 2023 dos cursos ministrados pelo CERT.br: https://cursos.cert.br/inscricao/ Em 2023 o CERT.br ministrará os seguintes cursos: Overview of Creating and Managing CSIRTs Foundations of Incident Management Advanced Topics in Incident Handling Source: Read More Novidades do CERT.br
Estatísticas de 2020 e últimos 12 meses: Incidentes Amplificadores Honeypots Spam Servidores DNS Maliciosos Source: Read More Novidades do CERT.br
Devido à demanda por vagas, no ano de 2021 será ministrado somente o curso Fundamentals of Incident Handling (FIH). As turmas oferecidas do FIH serão: Turma 1: 25 a 29 de outubro de 2021 Turma 2: 22 a 26 de novembro de 2021 Informações adicionais: Abertura das Inscrições: 15 de julho de 2021 Valor: R$ … Read more
Estão abertas as inscrições para os cursos que serão oferecidos em 2020: https://cert.br/cursos/inscricao/ As turmas oferecidas são: Overview of Creating and Managing CSIRTs: Turma Única: 28 de abril de 2020 Fundamentals of Incident Handling Turma 1: 25 a 29 de maio de 2020 Turma 2: 03 a 07 de agosto de 2020 Advanced Topics in … Read more